Sichere Datenlöschung nach BSI-Standard: Was Unternehmen wissen müssen
Wer in einem deutschen Unternehmen für IT-Sicherheit, Datenschutz oder Hardware-Ausmusterung verantwortlich ist, kennt diese Situation: Server, Notebooks, Storage-Systeme und Smartphones erreichen das Ende ihres Lebenszyklus, und plötzlich steht die Frage im Raum, was mit den gespeicherten Daten geschieht. Eine BSI-Konforme Datenlöschung ist dabei kein optionaler Zusatzschritt, sondern die Grundlage für eine rechtssichere Hardware-Entsorgung. In der Praxis zeigt sich immer wieder, dass genau an dieser Stelle Audits scheitern – meist, weil Prozesse zwar existieren, aber nicht lückenlos dokumentiert sind. Wer hier nachlässig arbeitet, riskiert nicht nur Bußgelder nach DSGVO, sondern auch den Verlust des Vertrauens von Kunden und Partnern.
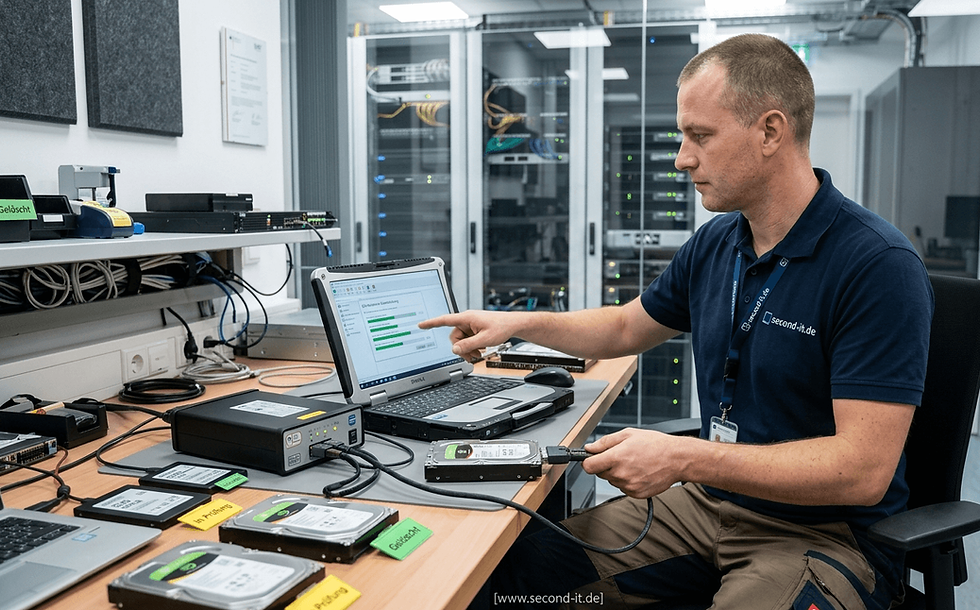
Was bedeutet BSI-konforme Datenlöschung konkret?
BSI-Konforme Datenlöschung bezeichnet ein zertifiziertes Löschverfahren, das sich an den Vorgaben des Bundesamts für Sicherheit in der Informationstechnik orientiert und Datenträger so behandelt, dass eine Rekonstruktion der Inhalte technisch ausgeschlossen ist – dokumentiert durch nachvollziehbare, gerätespezifische Löschprotokolle.
Wie läuft der Prozess in der Praxis ab?
Vom ersten Handgriff bis zum Löschzertifikat durchläuft jeder Datenträger mehrere Stationen: Erfassung und Kennzeichnung beim Abholpunkt, gesicherter Transport, Eingangskontrolle im Löschzentrum, das eigentliche Löschverfahren und schließlich die Dokumentation. Diese Kette aus IT Asset Disposition, sicherer Datenlöschung und lückenloser Compliance-Dokumentation bildet die Grundlage jeder späteren Wiedervermarktung. Unsere Erfahrung zeigt, dass Unternehmen, die diese Stationen als zusammenhängenden Prozess statt als Einzelmaßnahmen betrachten, deutlich seltener Nacherfassungen im Audit benötigen.
Worauf sollten Sie bei der Anbieterauswahl wirklich achten?
Ein Preisvergleich allein greift zu kurz. Entscheidend sind die technische Kompetenz des Anbieters, die Qualität der Dokumentation, die vertragliche Absicherung während Transport und Lagerung sowie die Transparenz bei der Restwertermittlung. Fragen Sie gezielt nach dem eingesetzten Asset-Tracking, nach der Trennung von Löschung und Wiedervermarktung sowie danach, ob Zertifikate pro Gerät oder nur als Sammelnachweis ausgestellt werden. Ein seriöser Partner legt diese Punkte offen, ohne dass Sie danach fragen müssen.
Warum reicht Formatieren oder Löschen im Betriebssystem nicht aus?
Viele Unternehmen bemerken erst im Audit, dass ihre bisherige Praxis den Anforderungen nicht standhält. Ein einfaches Formatieren entfernt lediglich den Verweis auf Dateien, nicht die Daten selbst. Mit gängiger Recovery-Software lassen sich Inhalte in solchen Fällen oft ohne größeren Aufwand wiederherstellen. Dieser Punkt wird in der Beschaffung häufig unterschätzt, weil die Hardware nach außen hin "leer" wirkt.
Relevante Standards, die bei der Bewertung eine Rolle spielen, sind die DIN 66399 für die Klassifizierung von Datenträgern und Vernichtungsstufen, NIST 800-88 als international anerkannter Rahmen für Media Sanitization sowie ISO 27001 als übergeordnetes Managementsystem für Informationssicherheit. Zertifizierte Lösch-Software wie Blancco wird häufig eingesetzt, weil sie überprüfbare, gerichtsfeste
Protokolle erzeugt – ein Aspekt, der bei internen Audits regelmäßig nachgefragt wird.
Physische Vernichtung versus softwarebasierte Löschung
Nicht jeder Datenträger eignet sich für eine softwarebasierte Löschung. Bei physisch beschädigten Festplatten oder Geräten, die aus Sicherheitsgründen keine Wiederverwendung erfahren sollen, bleibt die mechanische Zerstörung die richtige Wahl. Der Nachteil: Vernichtete Hardware hat keinen Restwert mehr. Genau hier entstehen häufig Fehlentscheidungen, weil Unternehmen aus Vorsicht pauschal vernichten lassen, obwohl eine zertifizierte Löschung denselben Sicherheitsstandard bei deutlich höherem Restwert geboten hätte.
Fünf häufige Fehler bei der Datenlöschung im Unternehmen
Fehler 1 – Fehlende Kettenverfolgung (Chain of Custody). Sobald Hardware das eigene Gelände verlässt, entsteht eine Lücke in der Nachweiskette. Ohne lückenlose Dokumentation lässt sich im Ernstfall nicht belegen, wer wann Zugriff auf welchen Datenträger hatte.
Fehler 2 – Löschzertifikate ohne Seriennummernbezug. Ein Sammelzertifikat für hundert Geräte ist im Audit wertlos, wenn sich einzelne Datenträger nicht eindeutig zuordnen lassen. Gefordert sind gerätespezifische Protokolle.
Fehler 3 – Unterschätzter Restwert durch pauschale Vernichtung. Viele Beschaffungsabteilungen entscheiden sich reflexartig für die physische Zerstörung, obwohl zertifizierte Löschverfahren dieselbe Sicherheit bieten und die Hardware anschließend remarketingfähig bleibt.
Fehler 4 – Interne Löschung ohne externe Prüfbarkeit. Interne IT-Teams löschen zwar Daten, doch ohne unabhängige Dokumentation fehlt im Audit die belastbare Nachweisführung gegenüber Datenschutzbeauftragten oder Wirtschaftsprüfern.
Fehler 5 – Fehlende Berücksichtigung von SSDs. SSDs speichern Daten anders als klassische Festplatten; Wear-Leveling-Mechanismen können dazu führen, dass klassische Löschverfahren Restdaten übersehen. Hier braucht es speziell validierte Verfahren.
Praktische Checkliste für die Anbieterauswahl
Zertifizierte Löschsoftware mit gerätebezogenen Protokollen (z. B. Blancco)
Dokumentierte Chain of Custody vom Abholpunkt bis zum Löschnachweis
Nachweisbare Orientierung an DIN 66399, NIST 800-88 oder vergleichbaren Standards
Getrennte Prozesse für HDD, SSD und mobile Endgeräte
Transparente Restwertabrechnung bei Rückkauf oder Remarketing
Versicherter Transport und nachvollziehbare Logistik
Vergleich: Löschverfahren im Überblick
Kriterium | Softwarebasierte Löschung | Physische Vernichtung |
Restwert der Hardware | Bleibt erhalten | Entfällt vollständig |
Nachweisbarkeit | Gerätespezifisches Protokoll | Vernichtungsnachweis |
Geeignet für | Funktionsfähige HDD/SSD | Defekte oder hochsensible Datenträger |
Nachhaltigkeit | Ermöglicht Wiederverwendung | Nur Recycling der Rohstoffe |
Typischer Einsatz | Serverausmusterung, Leasingrückläufer | Beschädigte Datenträger, Sonderfälle |
Fallbeispiel aus der Praxis
Ein mittelständisches IT-Dienstleistungsunternehmen stand vor der Ausmusterung von rund 80 Servern nach einem Rechenzentrumsumzug. Der interne Prozess sah vor, sämtliche Datenträger physisch zu zerstören, um jedes Risiko auszuschließen. Bei der Vorbereitung stellte sich heraus, dass ein Großteil der Festplatten funktionsfähig und remarketingfähig war. Die Entscheidung fiel auf zertifizierte Löschverfahren mit gerätebezogenen Protokollen statt pauschaler Vernichtung. Ergebnis: Die Compliance-Anforderungen wurden vollständig erfüllt, gleichzeitig ließ sich ein Teil der Anschaffungskosten über den Wiederverkauf der Hardware zurückholen. Die Lehre daraus: Sicherheit und Restwert schließen sich bei einem sauber dokumentierten Prozess nicht aus.
Drei Experten-Tipps für die Praxis
Tipp 1: Verlangen Sie grundsätzlich gerätespezifische Löschprotokolle mit Seriennummer – Sammelzertifikate reichen bei einer Betriebsprüfung nicht aus.
Tipp 2: Trennen Sie die Entscheidung "Löschen oder Vernichten" von der Entscheidung "Wegwerfen oder Remarketing" – beides sind unterschiedliche Fragen mit unterschiedlichen wirtschaftlichen Folgen.
Tipp 3: Prüfen Sie vertraglich, wer während des Transports zwischen Abholung und Löschung haftet. Diese Lücke wird in Rahmenverträgen häufig übersehen.
Was Sie jetzt tun sollten
Unklare Löschprozesse werden meist erst im Audit oder nach einem Sicherheitsvorfall sichtbar – dann ist es für Korrekturen zu spät. Wer den eigenen Prozess frühzeitig prüft, reduziert nicht nur das Compliance-Risiko, sondern kann bei der Hardware-Ausmusterung auch wirtschaftlich profitieren. Second IT unterstützt Unternehmen dabei, eine zertifizierte, nach BSI-Standard ausgerichtete Datenträgerlöschung mit lückenloser Dokumentation und, wo sinnvoll, wirtschaftlicher Verwertung der Hardware zu verbinden. Bevor Sie den nächsten Ausmusterungszyklus planen, lohnt sich ein nüchterner Blick auf die eigene Nachweisführung – bevor es ein Prüfer tut.
Fazit
Eine rechtssichere Löschung von Datenträgern ist kein rein technisches Thema, sondern eine Frage von Prozessqualität, Dokumentation und wirtschaftlicher Entscheidungsfindung. Unternehmen, die BSI-Konforme Datenlöschung als festen Bestandteil ihres IT-Lifecycle-Managements verankern, reduzieren Haftungsrisiken und schaffen zugleich die Grundlage für einen verantwortungsvollen Umgang mit ausgemusterter Hardware.


Comments